Consent

This site uses third party services that need your consent. Learn more

Preskoči na vsebino
Izdelek

MailRisk

Takoj koristne povratne informacije in prijavljanje sumljive e-pošte

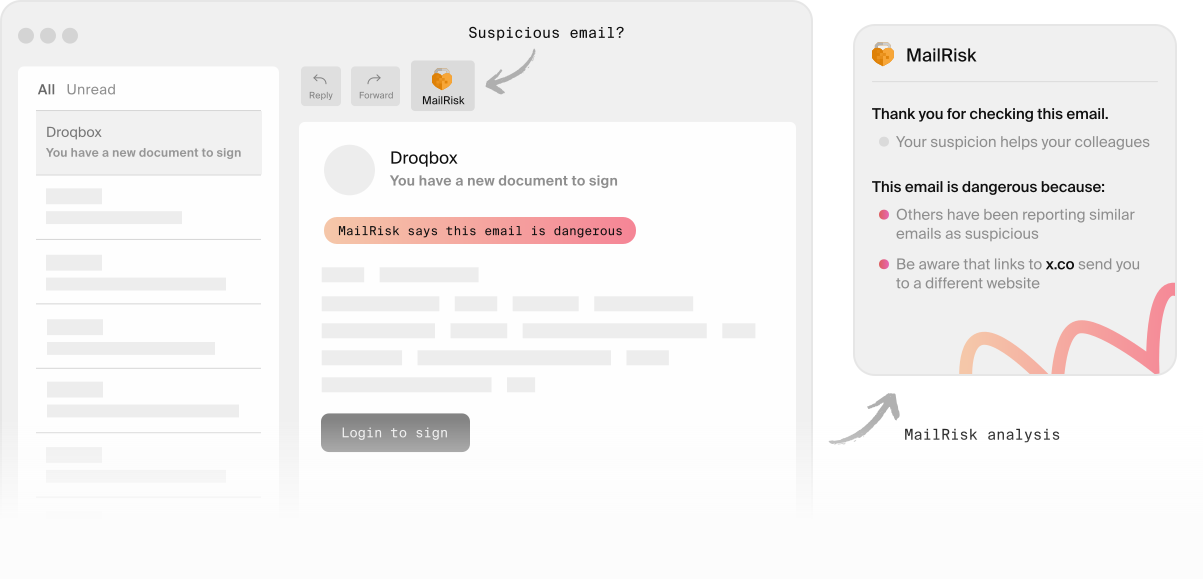
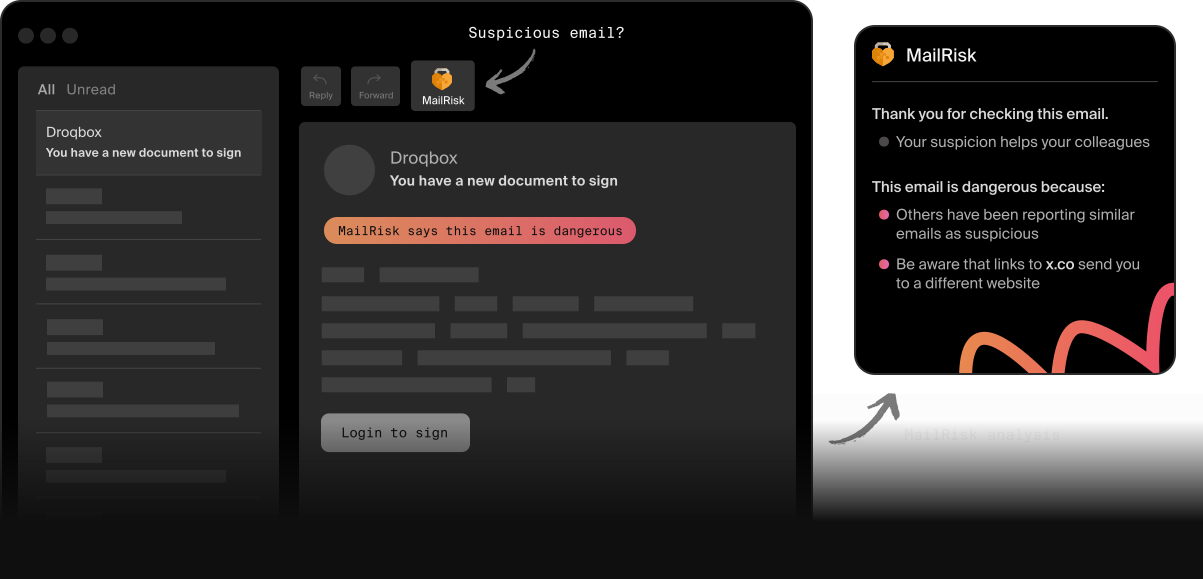
Ilustracija sumljivega e-poštnega sporočila in obvestila MailRisk. Ilustracija sumljivega e-poštnega sporočila in obvestila MailRisk.

Dajte vsem priložnost, da vadijo kibernetsko varnost

Z enim samim klikom lahko vsak v vaši ekipi pomaga, da je organizacija odpornejša proti kibernetskim napadom.

MailRisk samodejno analizira sporočila lažnega predstavljanja, neželeno pošto in prevare ter sodelavcem takoj da povratne informacije o njihovem dejanju.

Priročen gumb je vedno na voljo v nabiralniku in naredi varnost viden, oprijemljiv in nagrajujoč del vsakdana.
Illustration showing the location of the MailRisk icon in an email app.

Kako deluje MailRisk

E-pošta ostaja ena glavnih taktik, s katerimi kibernetski kriminalci ugrabijo pozornost ljudi in potencialne žrtve zavedejo, da ravnajo proti zdravi pameti.

Če je prijavljanje tveganih sporočil preprosto, prijetno in nagrajujoče, je to izjemno učinkovit način za spodbujanje sodelovanja – in da kibernetska varnost postane pozitivna izkušnja za vse.

Samodejna analiza napadov socialnega inženiringa prek e-pošte

Gumb MailRisk je v orodni vrstici vašega e-poštnega programa – ne glede na to, ali uporabljate namizno aplikacijo, spletno pošto ali mobilno aplikacijo.

Vsakič, ko nekdo preveri sporočilo, samodejno poiščemo podobna sporočila, ki so jih sodelavci prijavili kot sumljiva, in ga primerjamo tudi z drugimi viri podatkov.

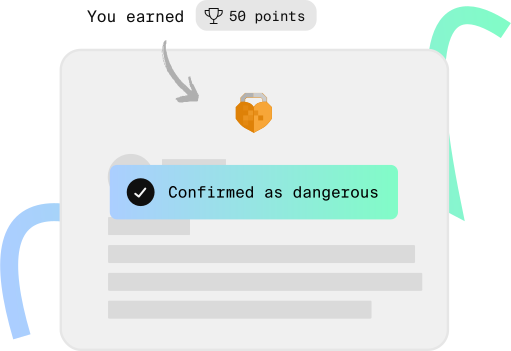
Ko najdemo ujemanje, takoj prejmete potrditev, kako je vaše dejanje prispevalo k varnosti organizacije – in k vaši lastni!

Illustration showing how users are instantly rewarded with points for reporting an email in-app.

Posamezne prijave, ki krepijo zaščito celotne ekipe

Na podlagi prijav MailRisk prepozna, ali je kampanja lažnega predstavljanja usmerjena v več ljudi v vaši organizaciji. Ko te podatke o grožnjah vključite v filtre neželene pošte, pa pomagajo blokirati nevarna sporočila, preden dosežejo druge člane ekipe.

Ljudje lahko prijavam dodajo tudi kontekst, kar ekipam za IT in varnost olajša sprejemanje premišljenih odločitev brez dodatnega truda.

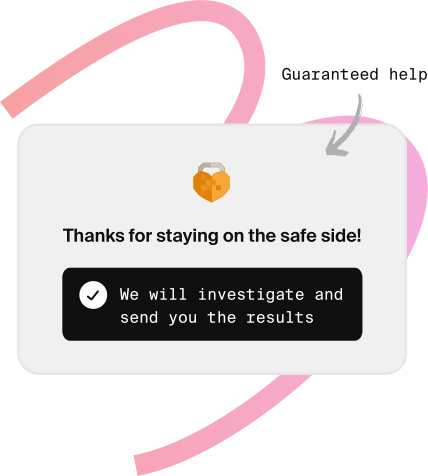
Illustration of a user receiving a message to say their email report will be investigating – an example of how users receive feedback.

Bogatejši in kakovostnejši podatki o e-poštnih grožnjah za vaš varnostni program

Takojšnje povratne informacije spodbudijo ljudi, da pogosteje prijavljajo sumljiva sporočila – število prijav se lahko poveča celo za 50-krat.

Za korelacijo in razvrščanje uporabljamo strojno učenje v realnem času in te podatke analiziramo na naši oblačni platformi s sedežem v EU, ki daje prednost zasebnosti in presega standarde GDPR.

Tako ekipe za IT in varnost samodejno dobijo zlato jamo podatkov o grožnjah od številnih ljudi, s katerimi lahko odkrijejo vstopne točke, ki jih izkoriščajo napadalci.

Kaj lahko dosežete z MailRisk

Ljudje so MailRisk takoj sprejeli kot koristen in število prijav se je povečalo. MailRisk zniža prag za iskanje pomoči, toda namesto da bi nam ustvaril več dela, smo se zdaj skoraj povsem znebili ročnih prijav naši službi za pomoč.
Mari Nygaard Simonsen Head of Threat and Vulnerability Management, Intility

Oglejte si, kako je Intility razširil obveščanje o grožnjah in povečal učinkovitost obrambe pred lažnim predstavljanjem

Začnite z najmanjšim dejanjem, ki ga zmore vsak

Ko sodelavci z MailRisk preverijo sporočilo, dobijo potrebno pomoč in hkrati pomagajo drugim. Ta takojšnja nagrada poskrbi, da imajo vedno pozitivno izkušnjo s kibernetsko varnostjo.

Znana orodja in preprosta dejanja pridobijo zaupanje in sodelovanje ljudi ter krepijo njihovo samozavest pri sprejemanju dobrih varnostnih odločitev.

Upravljajte tveganja s celotnim kompletom orodij Secure Practice

Podatki MailRisk so še dragocenejši v kombinaciji s simulacijami phishinga ali kot del programa lova na grožnje.

Anonimni podatki o vedenju iz vseh teh – in drugih – dejavnosti postanejo Human Risk Metrics, ki določajo področja tveganja, ki jih lahko naslovite s ciljnimi mikrotečaji.

Poleg tega so ti anonimizirani podatki vaš skrivni pomočnik za nemotene postopke skladnosti in certificiranja.

Pogosta vprašanja o MailRisk

Ali MailRisk deluje z e-poštnimi sporočili v več jezikih?

Da!

MailRisk lahko uporabljate v želenem jeziku, da je za vse v vaši organizaciji čim preprostejši in bolj domač.

Platforma Secure Practice je na voljo v vseh jezikih tega spletnega mesta in še več – v celoti stavimo na Evropo. Vse vire in vaje, ki jih ponujate ekipi, lahko tudi prilagodite in prevedete v njihov materni jezik.

Ali lahko MailRisk uporabljam na mobilnem telefonu?

Če vaša organizacija uporablja e-poštnega odjemalca Office 365, lahko gumb MailRisk uporabljate v namenski aplikaciji za iOS ali iz trgovine Google Play.

Za organizacije, ki uporabljajo lokalni strežnik Exchange, ponujamo način, kako zaobiti Microsoftove omejitve: uporabo Outlook Web Access (OWA) v spletnem brskalniku.

Tukaj je celoten vodnik o tem, kako uporabljati MailRisk na mobilnih napravah.

Ali se podatki mojih e-poštnih sporočil med analizo MailRisk kam pošiljajo?

Da.

To je potrebno za dovolj temeljito analizo, ki sledi najnovejšim kibernetskim grožnjam. Ko kliknete gumb MailRisk, Secure Practice zbere e-poštno sporočilo, ki ga želite analizirati.

To počnemo na podlagi pisne pogodbe z vašim delodajalcem, ki podrobno opisuje, kako smemo obdelovati te podatke.

Kdo lahko vidi e-poštna sporočila, ki jih prijavim prek MailRisk?

MailRisk naj bi deloval čim bolj samodejno. Nekatera sumljiva sporočila pa zahtevajo ročno analizo, med katero pooblaščeni varnostni strokovnjak posebej odpre vaše sporočilo, da ga pregleda.

Poleg tega lahko prijavljeno sporočilo, ki vsebuje posebno grožnjo, pregledajo zaposleni, ki gradijo najboljšo mogočo zaščito za prihodnost.

Če vaše sporočilo ne vsebuje nobene grožnje, je njegova vsebina skrita vsem zaposlenim, razen če izrecno zaprosijo za odklepanje. Takšne zahteve se beležijo zaradi odgovornosti.

Ali lahko prekličem posredovanje podatkov iz e-pošte?

Vsak si lahko premisli in poskrbimo, da je to v MailRisk preprosto.

Odprite MailRisk in kliknite gumb menija v zgornjem desnem kotu. Tam boste našli seznam analiziranih sporočil.

Kliknite sporočilo, za katero želite preklicati podatke, in kliknite »Prekliči prijavo«, da izbrišete vse podatke.

Kako dolgo hranite podatke mojih e-poštnih sporočil?

Najprej: podatke zbiramo samo iz sporočil, ki jih sami izberete za analizo.

Če ne najdemo nobene posebne grožnje, se vsebina sporočila samodejno izbriše po številu dni, ki ga je nastavil vaš delodajalec.

Ali lahko MailRisk blokira sporočila v nabiralnikih ljudi?

MailRisk ni filter neželene pošte, temveč dopolnilo tej vrsti varnostne tehnologije in vir podatkov zanjo.

Varnostne ekipe lahko podatke MailRisk uporabljajo na način, ki ustreza njihovim potrebam, tudi prek API-ja, ki ga zagotavljamo.